
一份采购合同在线上完成签署,文件里有双方公司的印章,也显示了签署日期。合同进入财务审核、业务验收或归档环节时,几个问题随之出现。
签署主体是否确实为合同中的企业?操作人员是否获得授权?合同金额有没有在签署后被修改?页面显示的时间,有什么证据支持?
这些问题,需要数字证书、电子签名、电子印章和可信时间戳共同参与回答。四者各有作用,也有各自的证明边界。
01 数字证书,把身份与公钥联系起来
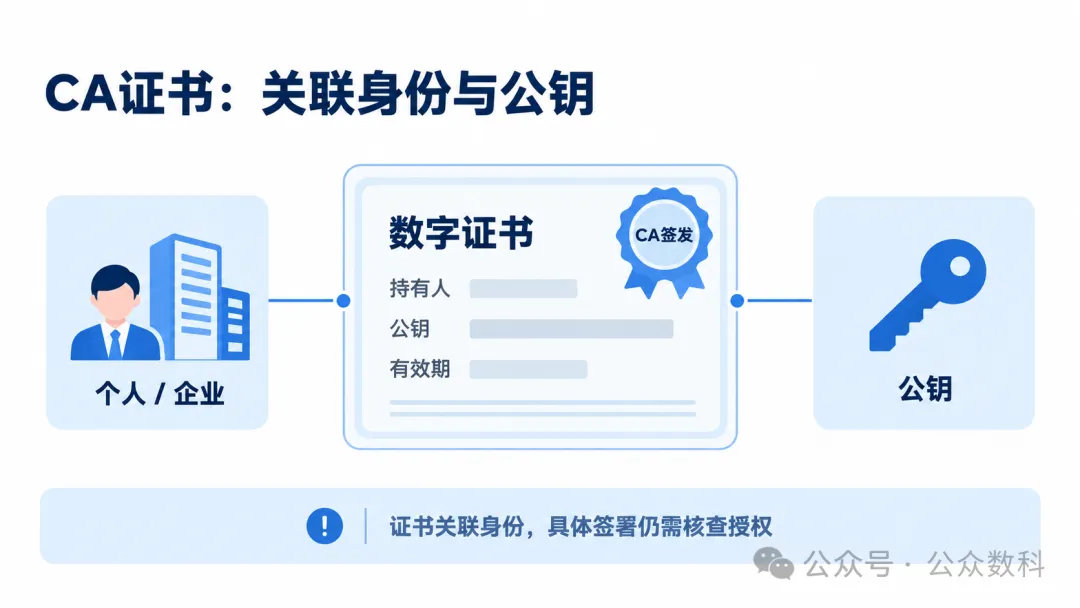
电子合同场景中,人们常说的“CA证书”,通常指CA机构签发给个人或组织的数字证书。技术语境中的“CA证书”也可能指认证机构自身的证书,使用时需要区分。
数字证书将主体身份信息与公钥联系起来,并由签发机构进行数字签名。证书包含持有人、签发者、有效期、公钥等信息,为接收方验证签名提供身份关联依据。公钥可以用于验证签名,配套私钥需要受到严格保护,私钥并不包含在公开的证书中。
回到采购合同,证书可以帮助核验签名对应的主体,但无法单独证明经办人获得了这笔采购的签署授权。企业仍需保存授权范围、用章审批和操作记录。
02 电子签名,将签署主体与认可的内容关联起来
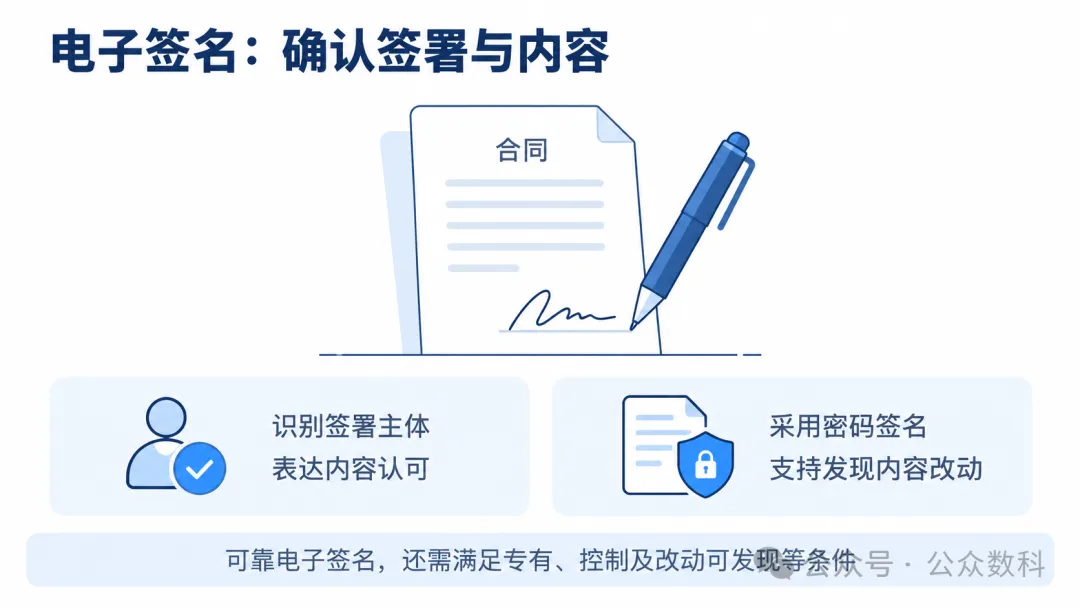
《中华人民共和国电子签名法》中的电子签名,核心作用是识别签名人身份,并表达其对相关内容的认可。数字签名则是采用密码技术实现电子签名的一种常见方式。
在基于数字证书的签署方案中,系统使用私钥生成数字签名,接收方使用对应公钥进行验证。签署后,如果签名所保护的合同内容发生变化,验证过程应能够发现异常。
电子签名与可靠的电子签名,需要区分。
《电子签名法》第十三条规定的可靠条件,涉及签名制作数据的专有性、签署时的控制权,以及签名和数据电文发生改动时的可发现性;第十四条赋予可靠电子签名与手写签名或者盖章同等的法律效力。仅凭“已经使用数字证书”,还不足以完成全部判断。
03 电子印章,让用章管理与电子签署衔接
电子合同上可见的红色印章,只呈现了电子印章的一部分信息。
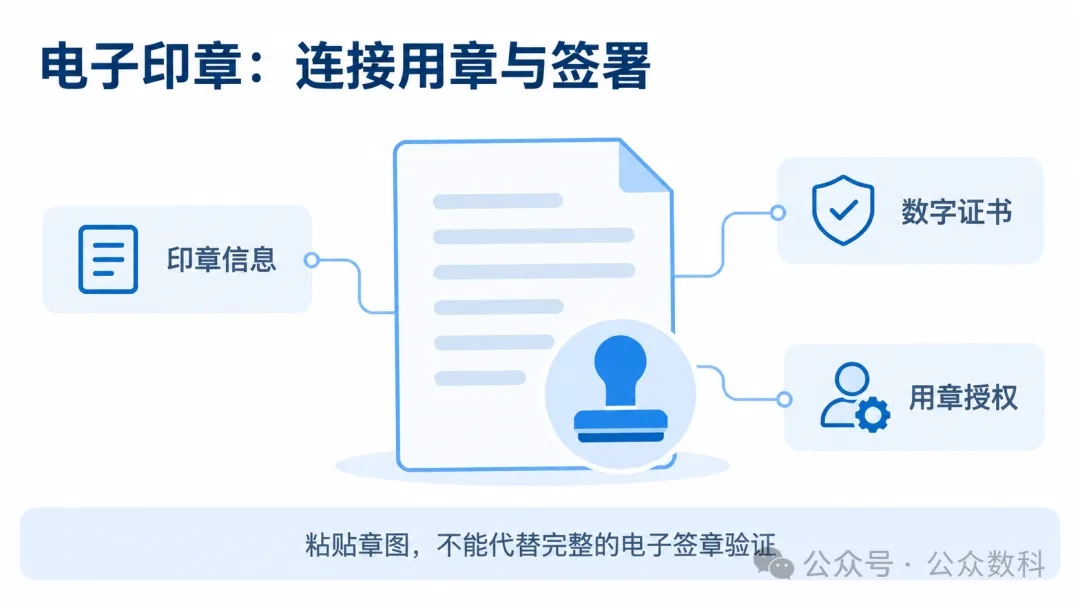
按照《电子印章管理办法》,电子印章基于密码技术和相关数字技术形成,用于实现电子文件的可靠电子签名。其构成涉及印章图像、名称、所有者信息、电子签名认证证书及关联的签名制作数据。
将一张公章图片粘贴到PDF中,图片本身无法提供完整的身份关联、用章授权和内容完整性验证机制。
企业使用电子印章,还需要明确谁可以申请、谁负责审批、哪些文件允许使用,以及停用、注销后如何处理。印章管理与签署验证共同发挥作用,才能支持后续核查。
04 可信时间戳,为特定数据提供时间证据
合同页面上的日期、电脑显示的时间、系统记录的操作时间,来源和可信程度可能不同。
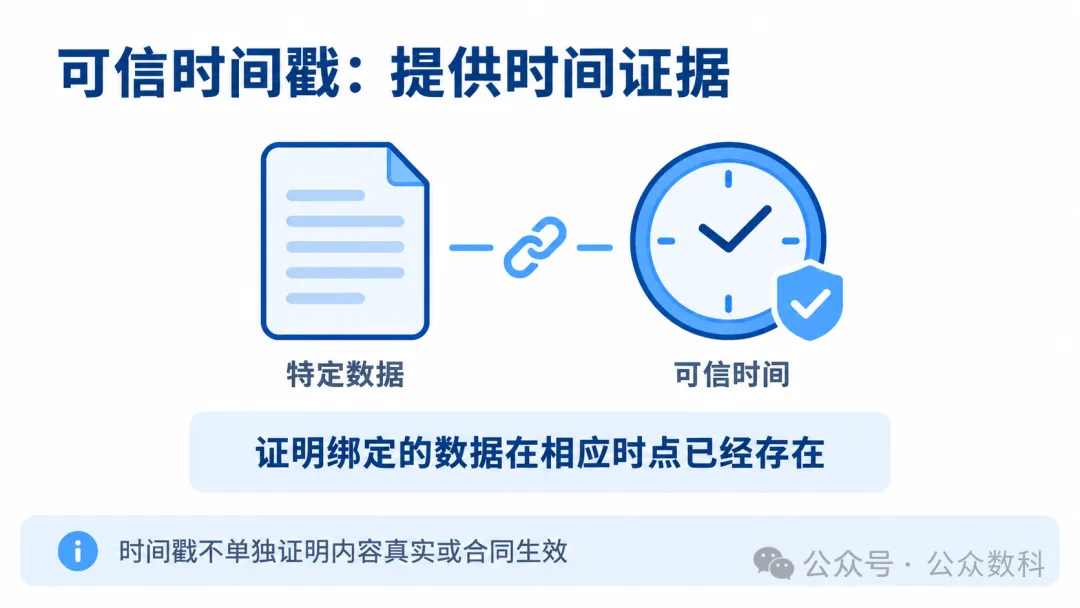
可信时间戳通常将特定数据的摘要与可信时间关联,并通过时间戳服务方的数字签名形成可验证凭证。摘要可以理解为根据数据计算出的“指纹”,用于核对时间戳绑定的具体对象。
可信时间戳支持证明特定数据在某个时间点已经存在,证明范围取决于它绑定的数据。
如果绑定的是签名数据,可以为该签名在相应时点已经存在提供证据;如果只绑定签署前的合同文件,则不能据此证明双方已经签署。时间戳记录的时间,也不能直接等同于合同生效时间,后者还涉及合同约定和相关法律规则。
05 四者如何配合完成一份电子合同?
在采用数字证书和密码签名的电子合同方案中,可以这样理解四者的分工。
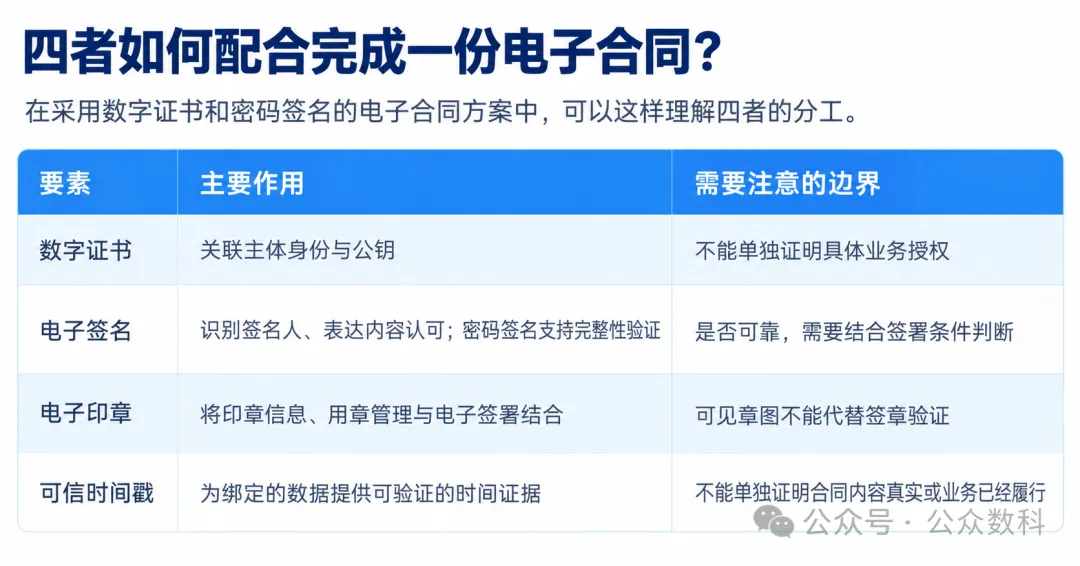
以双方企业在线签署采购合同为例,业务流程可分为六个环节。
身份核验与证书准备。查验签署主体,准备适用的数字证书,确认经办人与企业之间的授权关系。
合同定稿与用章审批。双方确认金额、交付条件等内容,审批记录与待签署文件版本对应。
完成电子签署。经办人通过身份鉴别,在授权范围内使用签名能力,对确认的合同版本完成签署。
关联可信时间戳。按方案对签名数据等对象申请时间戳,保留其与合同、签名之间的绑定关系。
接收方验证。检查签名保护范围内的内容是否改变,验证证书信任链、有效期及吊销状态,并核验印章、时间戳和业务授权。
保存与归档。保存能够继续验证的电子文件,以及证书、时间戳、证书状态证据、审批和操作记录。只保留截图,会丢失用于密码验证的数据。
其中,证书验证需要综合考虑信任来源、有效期、用途和吊销状态;历史签名的验证还需要对应时点的证据支持。
FAQ
Q1.用了时间戳,合同内容就一定可信吗?
时间戳提供的是绑定数据的时间证据。合同中的交易是否真实、签署人是否有权代表企业、约定是否得到履行,仍需相应的业务证据。
Q2.系统提示“验签成功”,就可以直接付款吗?
还需要核查验签结果覆盖哪些项目。密码运算验证通过,能够支持签名与所保护内容之间的技术判断;付款审批还要结合主体、授权、合同条件和验收资料。