
一份电子签名认证证书,从申请、签发到使用、撤销,如何保证每个环节都有章可循?
答案离不开一份重要文件——电子认证业务规则(CPS)。
2026年1月18日,团体标准T/CQAE 11034—2025《电子认证业务规则规范》正式实施,为电子认证服务机构(CA)编制、执行CPS提供了系统性规范。
01 CPS是什么?为什么重要?
CPS是电子认证服务机构对所提供的认证及相关业务的全面描述,涵盖责任范围、作业操作规范和信息安全保障措施。
简单来说,可以从三个方面理解CPS:证书如何签发、服务如何保障、相关各方承担什么责任。
它既为CA开展规范化运营提供依据,也帮助证书订户、电子签名依赖方了解认证服务规则。
02 一份完整的CPS,需要包含什么?
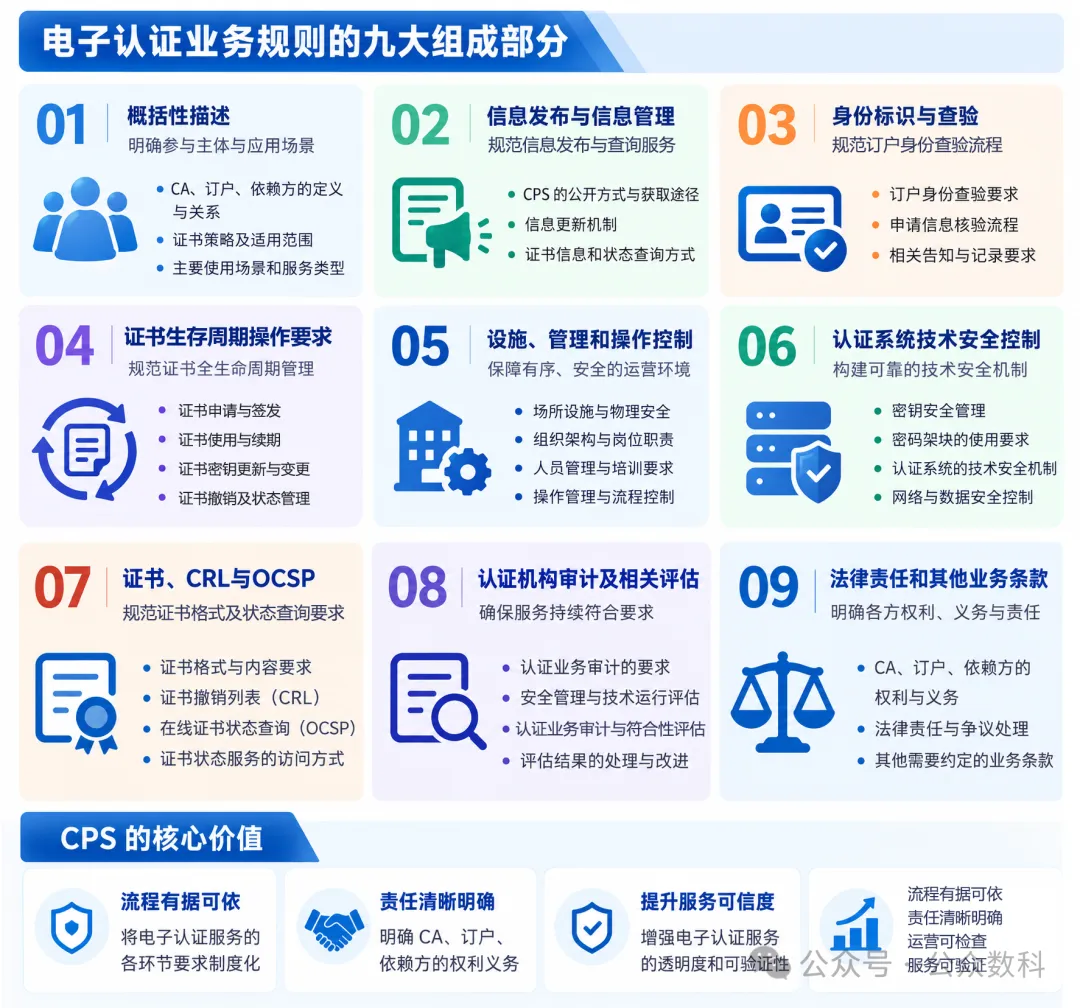
《电子认证业务规则规范》第5章将CPS的主要内容划分为九个部分。
01 业务与责任:明确CA、订户、依赖方等参与者,以及证书策略、应用范围和使用限制。
02 信息公开:规范CPS发布、证书信息公开、状态查询及信息更新。
03 身份查验:明确订户身份确认、申请意愿记录、告知及协议签署要求。
04 证书生存周期:规范证书申请、签发、使用、续期、密钥更新、变更、撤销及状态查询等操作。
05 运营管理:明确设施安全、岗位职责、人员管理和操作控制。
06 技术安全:规范密钥管理、密码模块及认证系统安全控制。
07 证书、CRL与OCSP:明确证书格式、证书撤销列表(CRL)和在线证书状态协议(OCSP)等要求。
08 审计与评估:规范认证业务审计、全面符合性评估及问题整改。
09 法律责任:明确相关主体的权利义务、责任划分及其他业务条款。
这九个部分共同构成电子认证服务从业务开展到安全运营的规则框架。
03 规则写清楚,还要真正执行
CPS的完整性需要通过实际运营得到验证。
T/CQAE 11034—2025《电子认证业务规则规范》对持续运营提出了具体要求:CPS和证书策略(CP)每年至少开展一次全面评审;系统日志至少每季度审计一次并形成审计报告;订户相关档案、系统日志和审计记录至少保存至证书失效后五年。
这些要求使电子认证业务中的制度执行、操作记录与安全管理具有可检查、可追溯的依据。
从身份查验、证书签发到证书撤销和状态查询,规范化运营贯穿证书的整个生存周期。
电子认证服务的可信性,建立在明确的业务规则、规范的操作流程和持续有效的安全管理之上。